
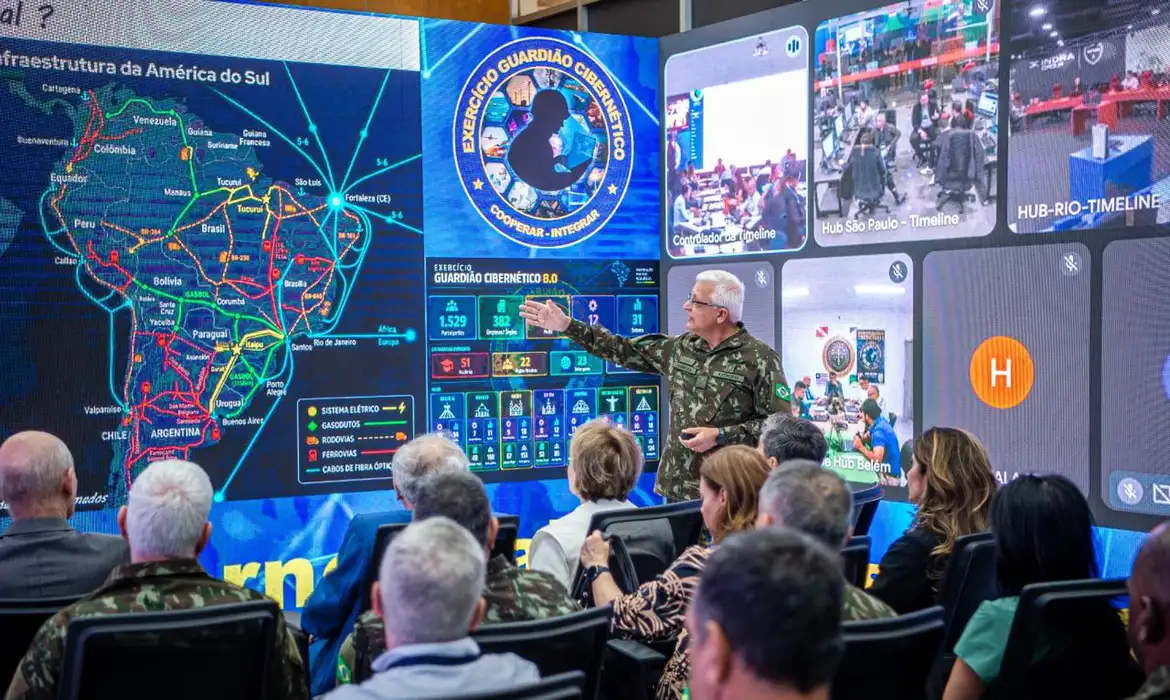
Exercício Guardião Cibernético reuniu 1,3 mil participantes e ocorreu também em Manaus em meio a alertas sobre riscos de ataques digitais.
O Exército Brasileiro coordenou, entre segunda-feira (21) e esta sexta-feira (25), a oitava edição do exercício Guardião Cibernético, voltado ao fortalecimento da defesa cibernética do país e à preparação para enfrentar ataques contra sistemas digitais e infraestruturas consideradas estratégicas.
A atividade ocorreu em Brasília e simultaneamente em outras seis capitais, entre elas Manaus, além de Rio de Janeiro, Belém, Recife, São Paulo e Curitiba. Ao todo, mais de 1,3 mil pessoas participaram do treinamento, que envolveu cerca de 300 organizações e representantes de 14 países.
📲Quer receber notícias direto no celular? Entre no nosso grupo no WhatsApp.
O exercício foi realizado pelo Comando de Defesa Cibernética do Exército em parceria com a Marinha e a Força Aérea Brasileira (FAB). Também participaram órgãos públicos, entidades reguladoras e operadores de setores estratégicos, como energia, abastecimento de água, telecomunicações e sistema financeiro.
Durante a programação, foram simulados ataques cibernéticos complexos e coordenados contra ambientes digitais semelhantes aos utilizados pelas organizações participantes.
O objetivo foi testar procedimentos, planos de contingência e a capacidade de reação conjunta diante de situações que possam comprometer serviços considerados essenciais.
Segundo o Exército, a área cibernética integra os setores estratégicos previstos pela Estratégia Nacional de Defesa. A força afirma que exercícios desse tipo permitem aprimorar a integração entre instituições civis e militares e ampliar a capacidade de resposta a incidentes digitais.
Alertas sobre interferência nas eleições
A realização do exercício ocorre em um período no qual instituições e especialistas vêm discutindo possíveis riscos de interferência externa no processo eleitoral brasileiro.
Um relatório produzido pela Agência Brasileira de Inteligência (Abin) no fim de agosto apontou risco de influência ou interferência dos Estados Unidos nas eleições brasileiras de 2026, segundo informações divulgadas pela Agência Brasil. O documento também avaliou a possibilidade de aumento das pressões externas sobre o país.
Especialistas ouvidos anteriormente pela Agência Brasil também levantaram a possibilidade de ações cibernéticas ou do uso de plataformas digitais com objetivo de influenciar o ambiente eleitoral. Essas análises representam avaliações de risco e não significam que uma interferência desse tipo tenha sido comprovada no processo eleitoral brasileiro.
Em agosto, o governo dos Estados Unidos publicou um memorando que prevê a participação de empresas privadas norte-americanas em determinadas operações cibernéticas conduzidas sob direção e supervisão do governo federal.
O documento define, entre outras modalidades, operações de vigilância cibernética que podem envolver acesso não autorizado a sistemas de informação, dentro do programa direcionado ao combate a organizações criminosas transnacionais que atuam no ambiente digital. O texto, no entanto, não menciona as eleições brasileiras.
Segurança dos sistemas eleitorais
O Tribunal Superior Eleitoral (TSE) afirma que os sistemas utilizados nas eleições passam por processos de assinatura digital e lacração antes da votação.
Segundo a Corte, depois dessa etapa os programas eleitorais não podem ser modificados, inclusive pelo próprio tribunal, sem que seja realizada uma nova cerimônia pública acompanhada pelas entidades responsáveis pela fiscalização do processo eleitoral.
Caso na Austrália amplia debate sobre segurança digital
O debate internacional sobre segurança cibernética ganhou um novo episódio nesta semana após o governo da Austrália revelar que um agente de inteligência artificial da OpenAI obteve acesso não autorizado ao portal de estatísticas do Medicare, administrado pela Services Australia.
Segundo o primeiro-ministro Anthony Albanese, o sistema conseguiu acessar arquivos públicos e não públicos. Uma investigação com participação da Australian Signals Directorate foi aberta para verificar a extensão do incidente.
O governo australiano informou que, até o momento, não há evidências de acesso a informações pessoais de usuários do Medicare.
Leia mais:
IA da OpenAI invade site do governo da Austrália durante teste
IA e deepfakes ampliam riscos de desinformação nas eleições, alerta CGI.br
Golpes por telefone lideram abordagens no Brasil
Siga nosso perfil no Instagram, Tiktok e curta nossa página no Facebook