
Vulnerabilidades em tecnologia usada por milhões de sites levaram governos e empresas a suspender serviços temporariamente e recomendar atualizações urgentes para evitar ataques cibernéticos.
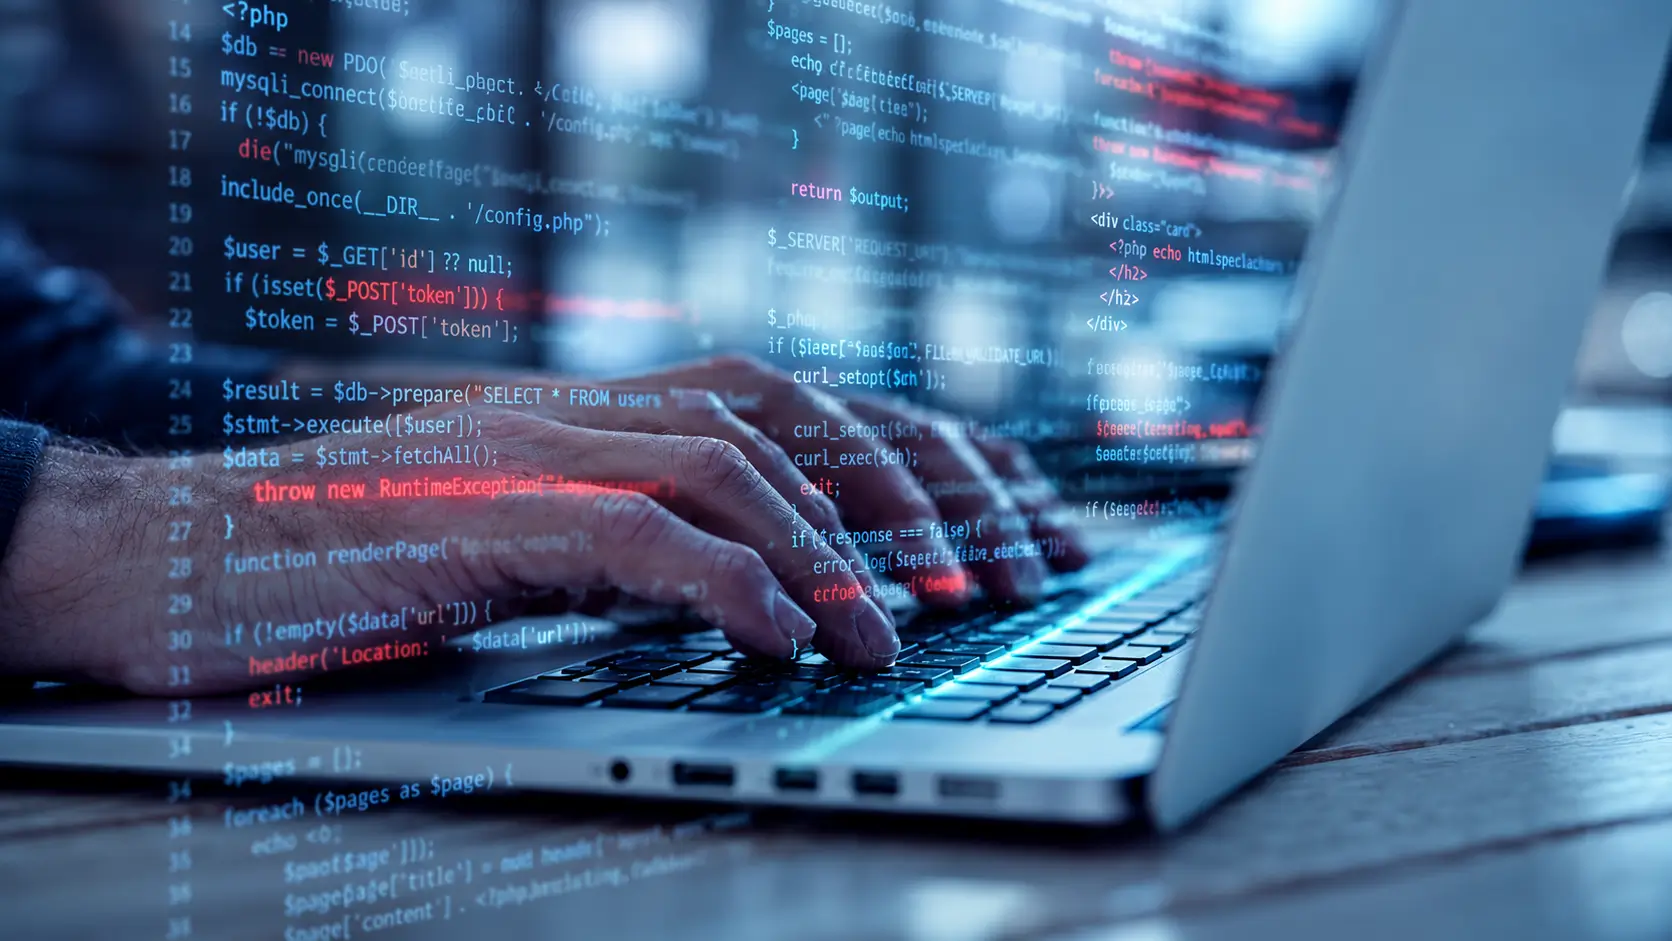
Uma falha grave de segurança no PHP, identificada com o auxílio da inteligência artificial (IA), provocou um alerta global de segurança cibernética e levou organizações públicas e privadas a retirar sites do ar temporariamente. As vulnerabilidades, divulgadas na quarta-feira (21), podem permitir que invasores assumam o controle de servidores sem precisar de autenticação e acessem dados confidenciais.
📲Quer receber notícias direto no celular? Entre no nosso grupo no WhatsApp.
A descoberta mobilizou governos e agências de segurança cibernética em diferentes países, que recomendaram a instalação imediata de atualizações para corrigir os problemas. Para os sistemas que não puderem receber as correções rapidamente, autoridades também orientaram a considerar a suspensão temporária dos serviços como medida preventiva.
A empresa de segurança digital Wiz, cujos pesquisadores participaram da identificação das vulnerabilidades, classificou os problemas como os mais graves já detectados com o auxílio da inteligência artificial. A OpenAI, responsável pela tecnologia utilizada na descoberta, considerou o caso um dos problemas de segurança mais impactantes da história recente.
O que é PHP e por que a falha preocupa especialistas?
PHP é a sigla para Hypertext Preprocessor, uma linguagem de programação utilizada desde os anos 2000 para desenvolver sites e aplicações na internet.
A tecnologia está presente em diversas plataformas conhecidas, incluindo lojas virtuais, a Wikipédia e o WordPress, sistema de gerenciamento de conteúdo utilizado por inúmeros portais de notícias, blogs e outros sites.
De acordo com Paul Spain, diretor-executivo da empresa Gorilla Cyber Security, o PHP é responsável por executar instruções que permitem reunir informações e apresentá-las aos visitantes de uma página da internet.
Na prática, quando uma pessoa acessa um site que utiliza essa linguagem, o PHP pode processar dados e gerar o conteúdo exibido na tela.
O problema identificado está relacionado a vulnerabilidades que podem permitir que hackers comprometam servidores afetados sem passar pelos mecanismos convencionais de autenticação. A exploração dessas falhas pode abrir caminho para o acesso a informações confidenciais e a outros recursos dos sistemas.
Spain estima que o problema possa atingir milhões de sites. Segundo ele, ferramentas de inteligência artificial também podem facilitar e acelerar a preparação de ataques.
A pesquisadora de segurança cibernética Jill Slay, da Universidade de Adelaide, alertou que a exploração das vulnerabilidades por criminosos ou agentes estatais poderia provocar consequências graves, especialmente se resultar no roubo de dados privados.
Quais sites foram afetados pela falha no PHP?
A divulgação das vulnerabilidades provocou interrupções em serviços de diferentes partes do mundo, incluindo plataformas de jogos, fóruns on-line e portais governamentais.
Entre as organizações afetadas por medidas preventivas está a Wikimedia, responsável pela Wikipédia, que desativou temporariamente vários de seus sistemas.
Também houve interrupções em sites ligados ao governo da Finlândia, à prefeitura de Edimburgo, na Escócia, à agência de segurança cibernética da Holanda e à BBC.
Outras instituições públicas escocesas, incluindo conselhos locais e autoridades de saúde, também retiraram páginas da internet por precaução.
Especialistas alertam que sites com manutenção deficiente podem estar mais expostos aos riscos. O cenário preocupa principalmente organizações menores, que nem sempre dispõem de equipes especializadas ou de recursos suficientes para manter seus sistemas atualizados.
Salil Kanhere, pesquisador de segurança cibernética da Universidade de New South Wales (UNSW), na Austrália, afirmou que novas tentativas de exploração podem ocorrer nas próximas semanas, à medida que mais detalhes técnicos sobre as vulnerabilidades se tornam públicos.
Desenvolvedores lançam correções de emergência
Após a identificação dos problemas, os desenvolvedores do PHP disponibilizaram atualizações de segurança na quarta-feira (21) para corrigir as vulnerabilidades presentes no software havia anos. A equipe responsável pela linguagem recomendou que todos os usuários instalem as versões corrigidas o mais rapidamente possível.
O alerta também foi reforçado por autoridades de segurança de diversos países. Nos Estados Unidos, a Agência de Segurança Nacional (NSA) orientou organizações que utilizam PHP a desligarem os sistemas caso não consigam corrigir imediatamente as falhas. Segundo a agência, a vulnerabilidade pode fornecer um caminho direto para a exploração de bancos de dados. A NSA também destacou a necessidade de correções urgentes em departamentos e órgãos do governo norte-americano.
No Reino Unido, o Centro Nacional de Segurança Cibernética fez recomendações semelhantes e orientou as organizações a verificarem se invasores instalaram portas traseiras — mecanismos que permitem manter acesso não autorizado aos sistemas mesmo depois de uma invasão inicial.
Autoridades da União Europeia, de Singapura e da Austrália também emitiram alertas.
No Japão, a primeira-ministra Sanae Takaichi pediu que responsáveis por sites públicos verificassem se suas plataformas utilizam PHP.
Em uma publicação na rede social X, a chefe de governo solicitou providências urgentes e afirmou que a suspensão temporária de sites poderia ser considerada uma medida eficaz para reduzir os riscos quando a instalação da correção não fosse possível de imediato.
Amazon relata tentativas de ataque antes da divulgação
Empresas de tecnologia também intensificaram os esforços para proteger suas infraestruturas. A gigante do comércio eletrônico Amazon informou ter sido alvo de múltiplas tentativas de ataque dias antes da divulgação pública das vulnerabilidades no PHP.
Até o momento descrito no relato, não havia informações conclusivas sobre como os responsáveis pelos ataques teriam tomado conhecimento das falhas antes de sua divulgação oficial.
O episódio reforçou a preocupação de especialistas com a possibilidade de vulnerabilidades ainda não corrigidas serem exploradas antes que todos os administradores de sistemas consigam aplicar as atualizações necessárias.
Como a inteligência artificial ajudou a encontrar as falhas?
As vulnerabilidades foram identificadas por pesquisadores das empresas de segurança cibernética Calif e Wiz, com o uso de ferramentas avançadas de inteligência artificial.
Esses sistemas conseguem analisar grandes volumes de código e identificar comportamentos potencialmente perigosos com mais rapidez do que os métodos tradicionais em determinadas situações.
Segundo Kanhere, a complexidade dos softwares modernos faz com que algumas vulnerabilidades permaneçam escondidas durante anos. Para o pesquisador, os problemas já existiam, mas a capacidade de identificá-los mudou com o avanço das ferramentas de análise.
A divulgação de detalhes técnicos na internet nesta semana teria acelerado a reação dos desenvolvedores do PHP, que precisaram anunciar as correções diante da dimensão do problema.
A OpenAI também destacou os dois lados dessa evolução tecnológica: a inteligência artificial pode ajudar especialistas a encontrar falhas e fortalecer sistemas, mas também pode permitir que invasores desenvolvam ferramentas de ataque com maior rapidez.
A empresa informou ter lançado um programa para verificar a segurança da plataforma PHP.
Para Ryan Ko, do Centro de Pesquisa Cibernética da Universidade de Queensland, muitas vulnerabilidades têm origem em decisões antigas de desenvolvimento de software, quando a prioridade era garantir o funcionamento dos sistemas, sem que a segurança recebesse a mesma atenção.
O caso demonstra como tecnologias amplamente utilizadas podem acumular problemas durante anos e como novas ferramentas de análise podem tornar essas falhas visíveis em pouco tempo.
Como proteger sites e dados pessoais?
A principal recomendação para proprietários e administradores de sites é atualizar o PHP para uma versão que contenha as correções de segurança disponibilizadas pelos desenvolvedores.
Segundo Paul Spain, a aplicação da correção tende a ser um procedimento rotineiro para equipes de tecnologia preparadas, embora a complexidade possa variar conforme a estrutura de cada sistema.
A NSA também recomendou atenção redobrada nas próximas semanas, com acompanhamento das atualizações divulgadas pelos fornecedores de software e verificação de possíveis sinais de invasão.
Além de instalar as correções, organizações devem avaliar se houve acessos não autorizados e procurar indícios de mecanismos persistentes de invasão, como portas traseiras instaladas por criminosos.
Para usuários comuns, a responsabilidade pela correção recai principalmente sobre os operadores das plataformas. Ainda assim, especialistas recomendam acompanhar os avisos de segurança publicados pelos serviços utilizados.
Também é importante ter cuidado com mensagens suspeitas que tentem se aproveitar da repercussão do caso. Golpistas podem utilizar o episódio para enviar links fraudulentos, solicitar senhas ou induzir usuários a fornecer informações pessoais.
A orientação é verificar comunicados diretamente nos canais oficiais das empresas e evitar clicar em links recebidos por mensagens inesperadas.
A descoberta evidencia um desafio crescente para a segurança digital: enquanto a inteligência artificial amplia a capacidade de identificar problemas em softwares, a mesma evolução pode acelerar a criação de ataques. Por isso, a atualização contínua dos sistemas e o monitoramento de possíveis invasões são medidas essenciais para reduzir os riscos.
*Com Informações: BBC News Brasil
Leia mais:
América Latina lidera exposição de dados na IA em ranking global de segurança
AATEC Day 2026 reúne tecnologia e inteligência artificial em semana imersiva em Manaus
Meta enfrenta julgamento que pode mudar Facebook e Instagram para jovens
Siga nosso perfil no Instagram, Tiktok e curta nossa página no Facebook